服务器证书
IntelliJ IDEA 提供其自己存储的受信任证书。
服务器证书用于为您可能已在 IDE 中配置的各种工具和服务建立安全连接。 这些证书会影响 Gradle 和 Maven 等工具,以及远程部署服务器和使用 HTTPS 的 web 服务或 API。 添加受信任的证书可确保这些工具和服务信任指定的证书。
IntelliJ IDEA 运行的 Git 命令行工具不会使用这些证书,而是依赖自身的证书配置。 在 Windows 上,可以让 Git 使用 Windows 证书存储:在 中,选择 使用 Windows 证书存储。
IntelliJ IDEA 通过 JDK 的默认信任库( cacerts )信任服务器证书,该信任库包含知名的根证书颁发机构。 如果证书不在其中,可以将其添加到 IntelliJ IDEA 自身的信任存储(仅影响IDE),或添加到 JDK 信任存储(影响使用该 JDK 的所有 Java 应用,包括 Gradle 和 Maven)。
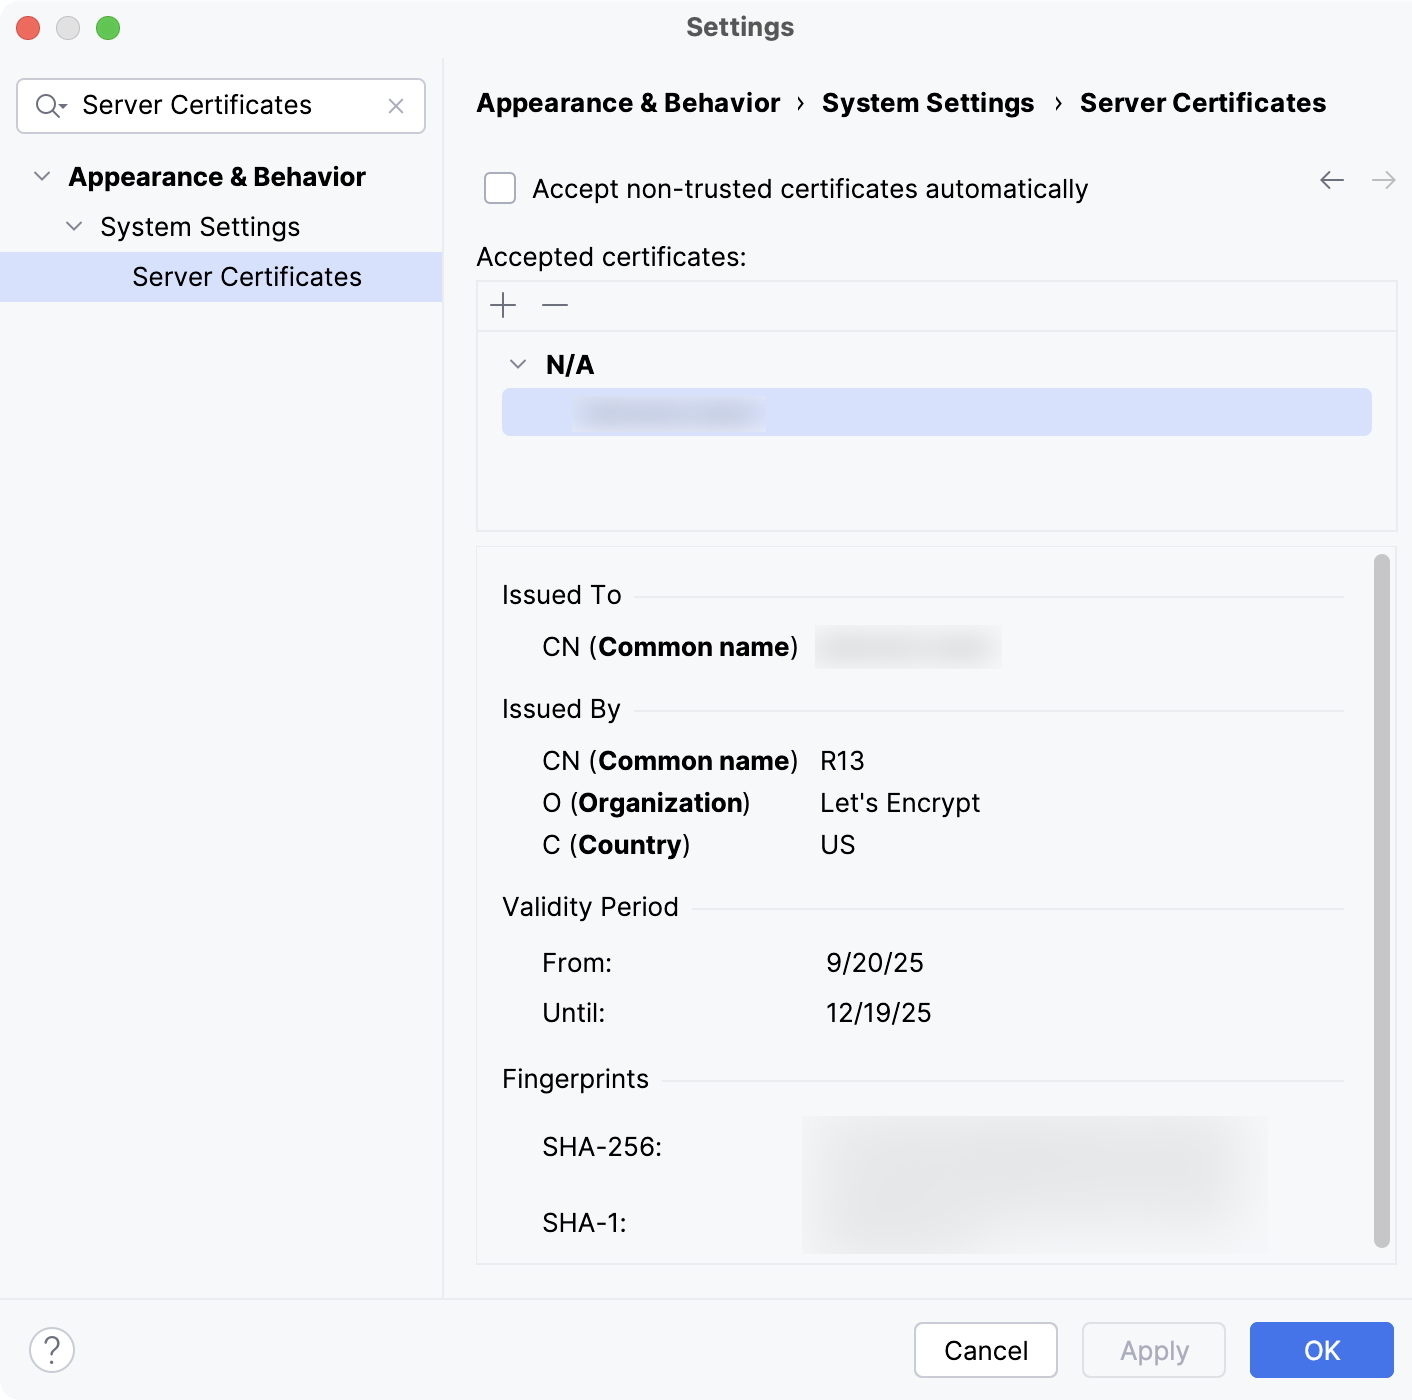
条目 | 快捷键 | 描述 |
|---|---|---|
自动接受不受信任的证书 | 选择此选项,如果您希望非受信任证书(即未添加到列表中的证书)被自动接受,而无需向服务器发送请求。 | |
| Alt+Insert | 将受信任的服务器证书添加到列表,例如公司或内部证书颁发机构的根证书。 在打开的对话框中选择证书文件。 证书文件应具有 .crt 、 .cer 或 .pem 扩展名。 对于受信任的证书,证书信息显示在页面的下部。 |
| Alt+Delete | 从列表中移除已选择的受信任证书。 |


已添加证书的信息存储在 ssl/cacerts 中,位于 IDE 配置目录内。
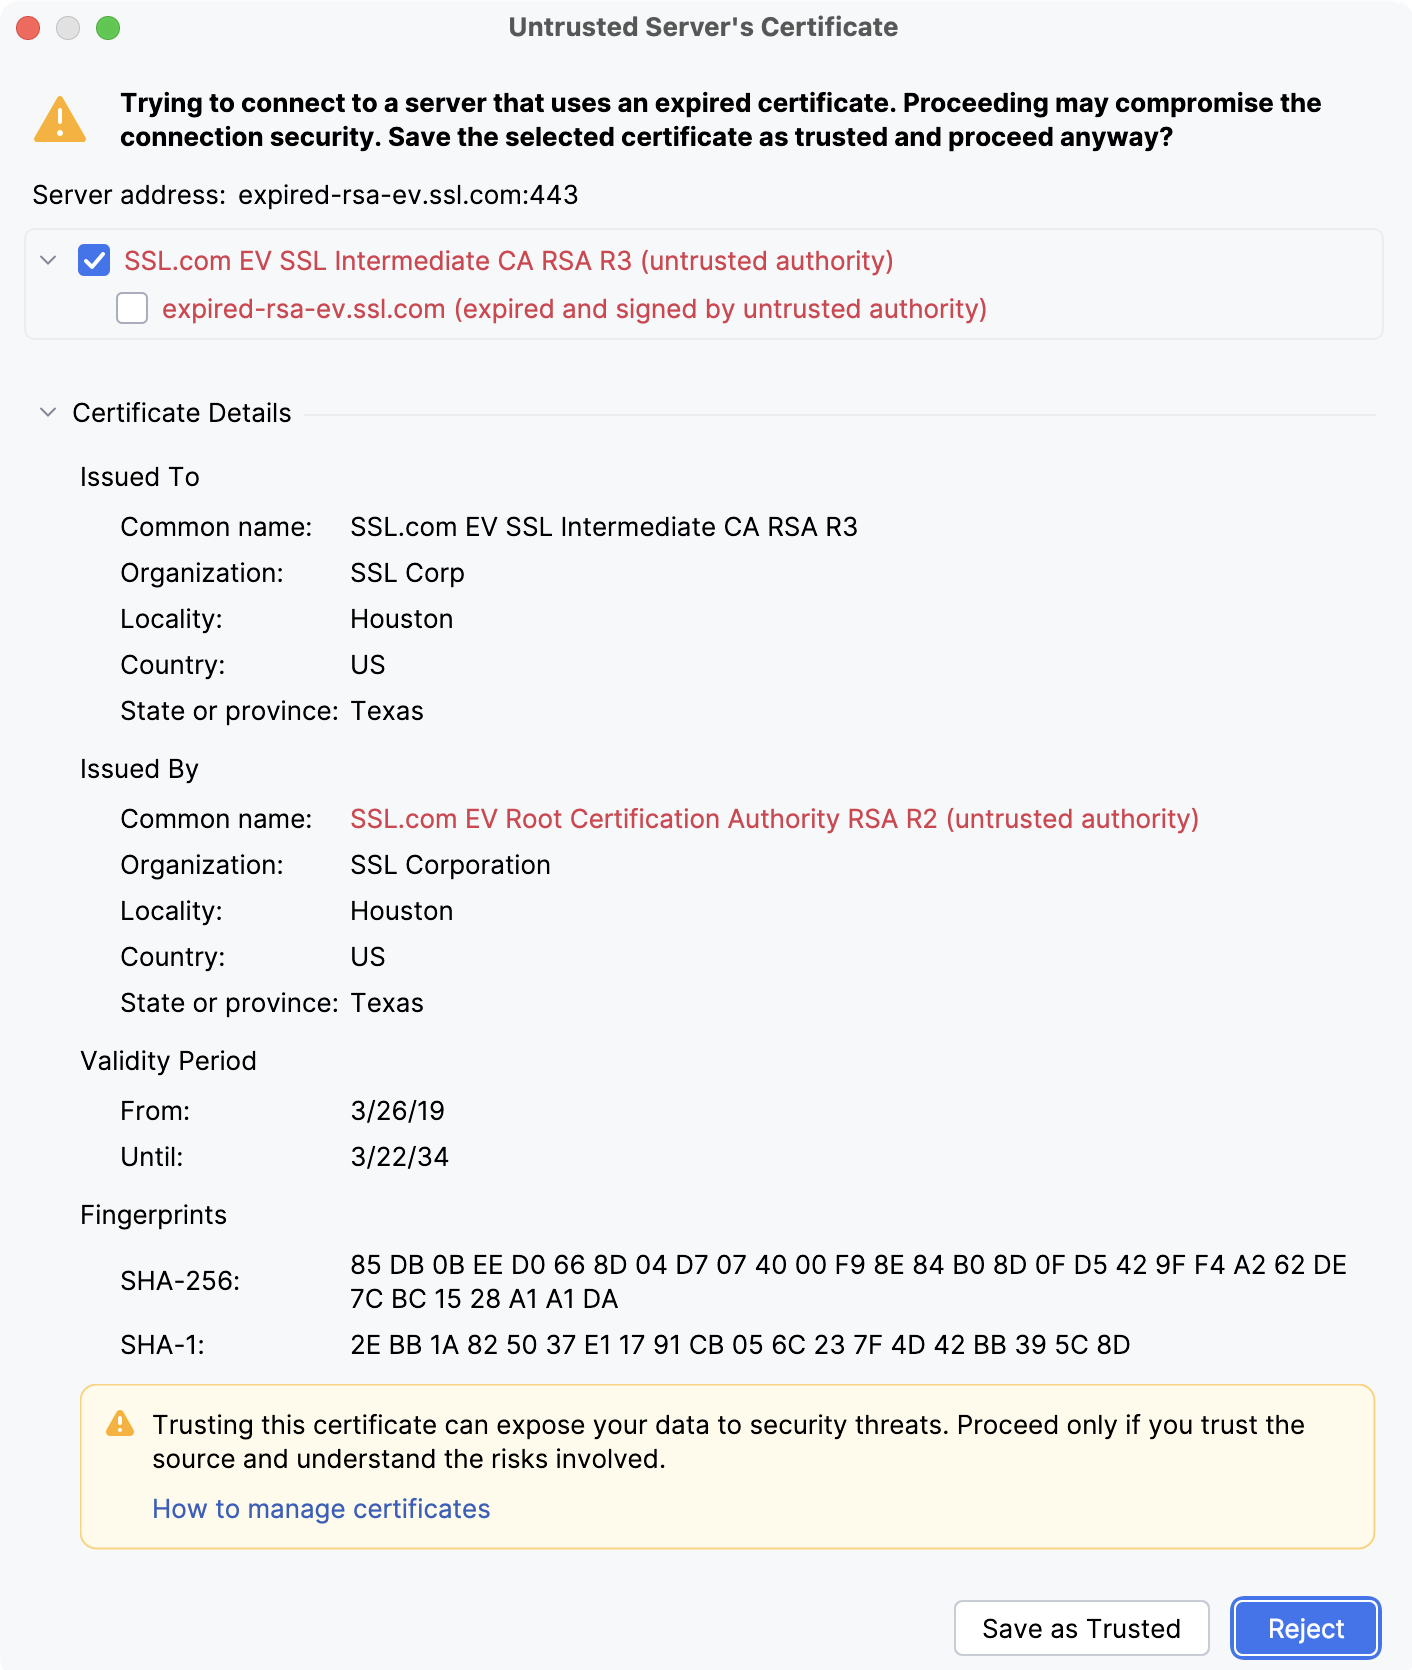
不受信任的服务器证书
IntelliJ IDEA 在连接到不信任的服务时会显示 不受信任的服务器证书 警告。
请从 YouTrack 中的 支持知识库详细了解可能的原因和解决方案。